GSRC漏洞处理和评分标准
公告编号:安全公告作者:GSRC发布日期:2026/10/21
漏洞奖励规则: (1安全币相当于1元人民币)
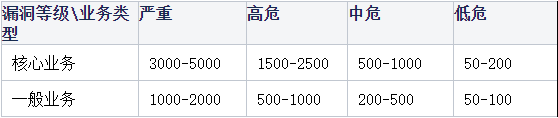
业务范围详见https://gsrc.postar.cn/index.php?m=&c=page&a=view&id=6
只接受*.postar.cn、*.huilaidian.com.cn、*.3vast.net、*.3vast.cn、*.starpos.com.cn的漏洞,其中“star.3vast.cn”,“elife.3vast.cn”,"tfdl.postar.cn"," chat-bi.postar.cn"平台的漏洞暂不接收。同时,*.starpos.com.cn除了核心业务范围中提到的,其他项目均已暂停更新,不再接收漏洞,烦请各位白帽子着重于其他域名的漏洞收集,最终解释权归福建国通星驿网络科技有限公司所有。
更新:
2026年10月21日起,sdwx.postar.cn正在进行漏洞修复,暂停接收漏洞,待修复通过后继续开放接收。
漏洞定级标准:
严重
1、核心业务系统可获取系统权限的漏洞,包括但不限于任意代码执行、任意命令执行、SQL 注入获取核心系统权限、上传Webshell并可执行等;
2、核心业务系统存在严重的逻辑设计缺陷,包括但不限于账户、支付方面的安全问题,如任意账号登录、任意账号密码修改、任意账号资金消费、可带来巨大经济损失的支付问题;
3、存在严重的敏感信息泄露。包括但不限于ID 连续可批量获取大量用户三种敏感字段及以上数据的接口引发的信息泄露等。
高危
1、可获取系统权限的漏洞,包括但不限于任意代码执行、任意命令执行、SQL 注入获取核心系统权限、上传Webshell并可执行等;
2、高风险的信息泄露漏洞,包括但不限于泄露用户账户支付相关信息泄露,核心功能的源代码泄露(含算法,重要业务逻辑等),泄露用户隐私信息等;
3、敏感信息越权访问,包括但不限于能够越权批量访问其他用户三种及以上敏感字段、ID 连续可批量获取大量用户两种及以上敏感字段、应用后台弱密码可查看用户敏感信息、能通过泄露的token/session登录系统或通过泄露的接口获取高风险敏感信息的springboot未授权访问等;
4、越权执行敏感操作,包括但不限于绕过认证直接访问管理后台可操作、重要功能处可增删改任意用户敏感信息或状态的交互越权行为等;
5、大范围影响用户的其他漏洞。包括但不仅限于可造成自动传播的重要页面的存储型XSS和涉及交易、资金、密码的漏洞;
6、能直接访问内网且可获取回显的SSRF漏洞;
7、访问任意系统文件的漏洞,包括但不限于任意文件包含、任意文件读取、任意文件删除等。
中危
1、普通信息泄露,包括但不限于包含服务器或数据库敏感信息的源代码压缩包下载、springboot未授权访问敏感端点信息、访问任意Web文件或敏感文件的漏洞等;
2、普通的逻辑缺陷和越权,包括但不限于一般功能的越权行为和设计缺陷、域名劫持、可越权访问少量用户敏感信息、以及对经济价值影响较小的漏洞;
3、需交互才能获取用户身份信息的漏洞,包括但不限于json hijacking、可造成严重危害的存储型XSS、需要用户点击的WebView组件漏洞等;
4、弱验证机制引发的漏洞,包括但不限于帐户相关暴力破解并且可成功登录等漏洞(验证码类爆破需完整证明);
5、能直接访问内网但无回显的SSRF漏洞;
6、重要功能的CSRF,包括但不限于可交互修改他人密码且可登录、可结合其他类型漏洞进行利用并造成实际危害等。
低危
1、可被利用于钓鱼攻击的漏洞,包括但不限于URL重定向漏洞等;
2、轻微信息泄露:包括但不限于服务器敏感信息的日志文件下载、客户端明文存储密码、 SVN文件泄露、LOG文件泄露、一般配置文件、进入系统后无敏感信息或操作、包含服务器或数据库敏感信息的demo代码等;
3、提供poc但难以利用的安全隐患。包括但不限于不能引起较大危害的存储型XSS、反射型XSS(包括反射型DOM-XSS,Flash型XSS)等;
4、无法获得数据的SQL注入漏洞;
5、存在越权,但利用难度较大的漏洞,包括但不限于参数无规律且无法通过其他途径获取的越权漏洞等,如需要通过手机号或姓名等越权且未提供获取途径;
6、短信/邮箱轰炸类需证明大于30条/分钟(横向轰炸依据实际业务情况判断是否接收);
7、低风险逻辑问题,包含但不限于绕过实名提交信息、绕过认证使用默认功能等;
8、登录后台不涉及敏感内容,包含但不限于弱口令、默认口令、测试账号、未认证使用管理功能等。
无危害
1、不涉及安全问题的BUG,包括但不限于产品功能缺陷、页面乱码、样式问题;
2、无法利用的漏洞,包括但不限于self-xss、非敏感操作或利用条件苛刻的CSRF、用户弱口令、无敏感信息的json hijacking、无意义的源码泄露、内网ip地址/域名泄露、后台信息泄漏、路径信息泄露、TFS信息泄露、网站路径泄露、不能解析的任意文件上传、没有实际意义的扫描器漏洞报告、无敏感信息的svn文件/phpinfo/logcat、无意义的CORS劫持漏洞等;swagger类接口文档泄露和Spring Actutor非敏感端点、Jaeger UI等不可进一步利用的漏洞。用户枚举、用户昵称、内存信息、中间件版本、jquery版本、复杂交互的URL重定向等。
3、不能重现的漏洞,包括但不仅限于GSRC工作人员确认无法重现的漏洞;
4、运营预期之内或无法造成资金损失的问题,包括但不限于使用多个账号领取小额奖励的正常业务活动;
5、不涉及安全问题的bug。包括但不限于产品功能缺陷、页面乱码、样式混编、静态文件目录遍历、应用兼容性等问题等;
6、 无实际意义的漏洞。
包括但不限于无意义的打印,没有实际意义的扫描器漏洞报告(如:硬编码、无混淆,Activity组件劫持、未加固/脱壳反
漏洞标准通用原则:
1. 在漏洞测试过程中用到账号登录,但账号来源不是通过注册获得的,需要提供所用账号密码及账号密码的来源,否则将扣除该漏洞奖励;
2. 接口类URL上的漏洞需提供该接口的来源以及调用此接口的页面URL,如果是爆破所得,需在报告说明爆破时间、爆破IP及爆破方法,否则仅给对应漏洞级别的最低漏洞奖励;
3 对于其他类型漏洞,未提供漏洞利用条件的来源和证明的,都仅给对应漏洞级别的最低漏洞奖励。
4、所有漏洞报告需提供漏洞利用过程的详细信息,包括但不限于:域名,详细URL、PoC代码或截图或视频、数据证明等,如有漏洞利用工具,请提供利用工具名称,经过验证切实可用并造成相应危害的才收取。您提交漏洞/情报报告的规范性可能会影响最终评级,漏洞/情报证明清晰的适当增加奖励,反之适当漏洞降级、降低奖励。
5、漏洞/情报重复或类似:
a. 在GSRC站点提交相同漏洞/情报,第一个报告者获得奖励,后续报告者不得奖励;
b. 在其他平台已经提交过的漏洞/情报,同一个人或其他人再提交到GSRC的漏洞/情报忽略处理;
c. 通用型漏洞(同一个漏洞源产生的多个漏洞)一般计漏洞数量为一个,若提交多个漏洞,第一个漏洞正常评级,其余漏洞降级或忽略处理。例如同一个JS引起的多个XSS漏洞;同一个发布系统引起的多个页面的XSS漏洞;底层框架导致的整站平行权限和存储型XSS/CSRF漏洞;同一个url多个参数SQL注入;同一域名下同一组件产生的多个XSS漏洞或其他漏洞的相同问题等;
d. 服务器某一配置、应用框架某一全局功能、同一文件或模板、泛域名解析等引起的多个问题,请按同一漏洞提交,若提交多个漏洞,第一个漏洞正常评级,其余相似漏洞降级或忽略处理;
e. 同一系统出现同类型漏洞(例如平行权限)时,请按同一漏洞提交,若提交多个漏洞,第一个漏洞正常评级,相似漏洞降级或忽略处理。
f. 前后关联漏洞合并处理,第一个漏洞按打包后正常评级,其他漏洞无影响处理,web不同域名,但经确认为内部同个子系统的该类漏洞。
6、通用型漏洞,如struts、weblogic出现新漏洞,首位附poc报告者得漏洞对应等级最高奖励,报告时间1个月内其他该漏洞引起的问题忽略处理,1个月后如仍存在该问题则按漏洞对应级别收取。
7、对于第三方SDK/第三方库导致的客户端漏洞(包括PC和移动端),且可以通过升级或者更换第三方SDK/第三方库可完成修复的漏洞,仅收取第一个报告的漏洞。若3个月后还发现存在此漏洞,可再次提交。
8、对于移动终端系统导致的通用型漏洞,比如webkit的uxss、代码执行等,仅收取第一个报告的漏洞,对于其他产品的同个漏洞报告,均不再另外收取。
9、用于测试上传的webshell文件命名必须包含GSRCTEST,测试用webshell不能含有远控、数据传输、文件浏览等功能(建议用print ***),以免造成不必要的麻烦。GSRC对上传真实webshell的漏洞做降级处理。
10、对内部已经发现并在处理的漏洞/情报,做忽略处理,GSRC审核员不会随意忽略外部安全人士提交的漏洞/情报。
11、漏洞/情报报告者在GSRC宣布修复后(漏洞状态为“已关闭”),复查漏洞/情报时如果发现漏洞/情报仍然存在或未修复好,可再次提交漏洞/情报报告。
12、拒绝无实际危害证明的扫描器结果,此类报告将被忽略处理。
13、请在漏洞报告中详细说明该漏洞产生的实质危害,并提供相关证明依据。不接收间接危害或猜测危害。经业务确认及证明,实际影响用户数量有限的漏洞进行降级处理。
14、涉及到国通安全的漏洞/情报,禁止未经国通授权,私自公开漏洞情报的行为,一旦发现严肃处理,包括取消奖励、禁用账户等。
15、以安全测试为借口,利用漏洞/情报信息进行损害用户利益、影响业务正常运作、修复前公开、盗取用户数据等行为的,将不会收取,同时国通保留采取进一步法律行动的权利。